Компанія «Доктор Веб» попередив про поширення чергової троянської програми сімейства BackDoor.BlackEnergy.
У липні 2012 року в засобах масової інформації з’явилися публікації про ліквідацію основних керуючих серверів ботнету на основі даного троянця, однак протягом ще декількох місяців бот-мережу BlackEnergy проявляла залишкову активність, яка практично повністю припинилася лише восени 2012 року. І ось в січні 2013 року з’явилася нова модифікація цієї загрози.
Нагадаємо, що BackDoor.BlackEnergy – складна багатокомпонентна троянська програма, в основному призначена для розсилки спаму. З використанням цього додатка зловмисникам вдалося створити одну з найбільших в світі бот-мереж для розсилки поштових повідомлень: в пік активності на його частку припадало до 18 мільярдів листів на день. Троянці сімейства BackDoor.BlackEnergy використовують для своєї роботи модулями ядра і конфігураційний файл у форматі xml, одержуваний з керуючого сервера.
Власниками нової версії троянця, що отримала позначення BackDoor.BlackEnergy.36, є, по всій видимості, ті ж зловмисники, які експлуатували попередні модифікації даної шкідливої програми. Про це, зокрема, свідчить той факт, що BackDoor.BlackEnergy.36 використовує для шифрування даних той же ключ, що застосовувався в деяких бот-мережах BlackEnergy, командні центри яких були ліквідовані влітку 2012 року.
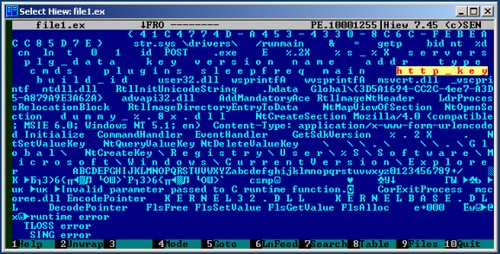
Основних відмінностей BackDoor.BlackEnergy.36 від попередніх редакцій цієї шкідливої програми два: конфігураційний файл троянця зберігається в зашифрованому вигляді в окремій секції динамічної бібліотеки, яка, в свою чергу, міститься в одній із секцій троянця і при його запуску вбудовується у процес svchost.exe або в explorer.exe. Крім цього, зловмисники трохи змінили мережевий протокол, з використанням якого BackDoor.BlackEnergy.36 обмінюється даними з керуючим центром.
До теперішнього часу фахівці «Доктор Веб» зафіксували кілька керуючих серверів BackDoor.BlackEnergy.36, з використанням яких зловмисники намагаються побудувати новий ботнет для масового розповсюдження