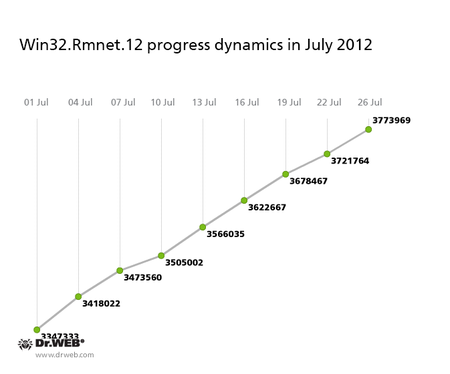
Ботнет, що складається з робочих станцій, інфікованих файловим вірусом Win32.Rmnet.12, продовжує бити рекорди. За місяць він виріс ще на 500000 інфікованих вузлів, таким чином, загальна чисельність бот-мережі скоро перевищить 5 млн. Про це йдеться в щомісячному звіті компанії “Доктор веб”.
А статистика чисельності інший бот-мережі Backdoor.Flashback.39, що складається з інфікованих комп’ютерів під управлінням операційної системи Mac OS X, демонструє скорочення числа заражень. Так, протягом вересня чисельність інфікованих «маків» знизилася приблизно на 10%, з 127 681 до 115 179, в той час як приріст ботнету практично зупинився: зараз до нього приєднується не більше одного комп’ютера на добу.
Серед популярних троянів в вірусній статистиці варто відзначити троянця-бекдор BackDoor.Butirat.91. Число заражень цією шкідливою програмою за місяць також скоротилося на 20%. Одне з основних функціональних призначень BackDoor.Butirat.91 – крадіжка і передача зловмисникам паролів від популярних FTP-клієнтів, серед яких – FlashFXP, Total Commander, FileZilla, FAR, WinSCP, FtpCommander, SmartFTP. Також троянець здатний завантажувати з віддалених вузлів і запускати на інфікованої машині виконувані файли і «накручувати» показники різних лічильників відвідуваності веб-сторінок. Для звичайного користувача зараження троянцем може обернутись витоком різного роду конфіденційних даних у руки зловмисників, а також ймовірністю втрати контролю над роботою власного ПК.