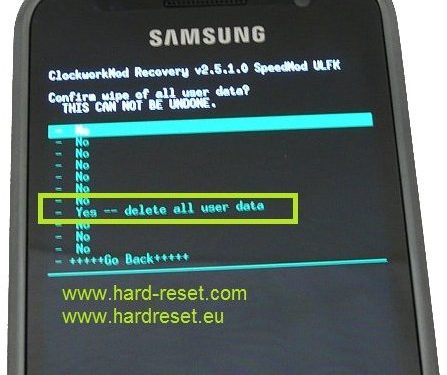
У смартфонах Samsung Galaxy виявлена уразливість, яка дозволяє віддалено стерти особисті дані з пристрою, пише The Next Web.
Видалення користувацької інформації (операція повернення до заводських установок) в цих апаратах здійснюється за допомогою USSD-запиту, що складається з символів “зірочка” (*), “решітка” (#) і цифр. Потенційний зловмисник може відформатувати апарат жертви, “заховавши” запит в коді сайту, передавши його на апарат через канал NFC або зашифрувавши його в QR-коді.
За даними The Next Web, атаці можуть бути піддані смартфони з фірмовою “оболонкою” Samsung під назвою TouchWiz. В їх число входять апарати Galaxy S III, Galaxy Beam, Galaxy S Advance, Galaxy Ace і Galaxy S II.
Уразливість виявив Раві Боргаонкар (Ravi Borgaonkar), дослідник з Берлінського технічного університету. Про неї він розповів на конференції Ekoparty. Відео з доповіддю Боргаонкара можна подивитися на сервісі YouTube.
Користувач Ділан Рів (Dylan Reeve) запропонував більш-менш “безпечний” спосіб перевірити, чи присутня уразливість в телефоні. Власникам смартфонів Galaxy він радить перейти по цьому посиланню «http://dylanreeve.com/phone.php», використовуючи мобільний браузер. Якщо вони побачать свій IMEI (унікальний ідентифікатор пристрою), то атака з видаленням даних можлива.