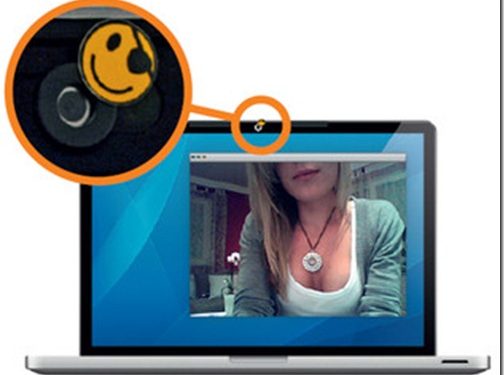
Специалисты рассказали, как хакеры подключаются к веб-камерам. Сегодня к интернету подключено множество самых неожиданных, на первый взгляд, устройств — от безобидных веб-камер и телевизоров до систем управления светофорами и электростанций.
При этом безопасность таких подключений оставляет желать лучшего, и подавляющее большинство неодушевлённых посетителей Сети практически беззащитны перед хакерами и неспособны выдержать даже самую примитивную кибератаку. Миллионы таких устройств можно без проблем обнаружить при помощи специализированной поисковой системы Shodan, которая представляет собой что-то вроде Google для «интернета вещей».
Четвёртого сентября 2013 года Федеральная торговая комиссия США опубликовала текст жалобы на действия известного производителя сетевого оборудования TRENDnet, обвинив его в непринятии мер по устранению уязвимости в программном обеспечении веб-камер, позволяющих хакерам получать к ним несанкционированный доступ и тем самым незаконно следить за владельцами камер в их собственных домах. Буквально на следующий день после этого жалоба была отозвана, поскольку ФТС и TRENDnet достигли соглашения, по которому производитель обязуется ежегодно проводить независимую оценку безопасности своего ПО в течение двадцати ближайших лет. Однако сама эта жалоба стала первым в истории ФТС документом об устройствах, входящих в сеть «интернета вещей». И, скорее всего, благодаря поисковой системе Shodan таких жалоб в ближайшее время будет поступать всё больше и больше.
Специализированная поисковая система Shodan была создана уроженцем Швейцарии Джоном Мэтерли в 2009 году и изначально задумывалась как средство поиска подключённых к интернету устройств конкурентов, рассчитанное на производителей оборудования — таких как Cisco или Juniper. Название Shodan было позаимствовано из компьютерного шутера середины девяностых System Shock, где так назывался искусственный суперразум Sentient Hyper-Optimized Data Access Network – «Разумная гипероптимизированная сеть доступа к данным».
В 17-летнем возрасте будущий создатель Shodan перебрался к тётке, работавшей стюардессой, в Сан-Диего, где сначала поступил в местный колледж, а затем окончил факультет биоинформатики Калифорнийского университета. Получив диплом, Мэтерли устроился в суперкомпьютерный центр при университете, где занимался созданием базы данных белков, одновременно подрабатывая в качестве программиста. Наконец, в 2009 году он начал работу над Shodan, которая в итоге довольно быстро окупилась, и появившиеся средства позволили увеличить количество поисковых роботов и улучшить результаты системы.
Вопреки своему первоначальному предназначению, Shodan стала главным инструментом специалистов по безопасности, исследователей, правоохранительных органов и, конечно же, хакеров, используемым для обнаружения подключённых к интернету уязвимых устройств, в том числе и тех, которые вообще не должны иметь выхода во Всемирную сеть.