Фішингова атака побудована на розсилці листів нібито від адміністрації ресурсу з попередженням про необхідність оновлення облікових даних.
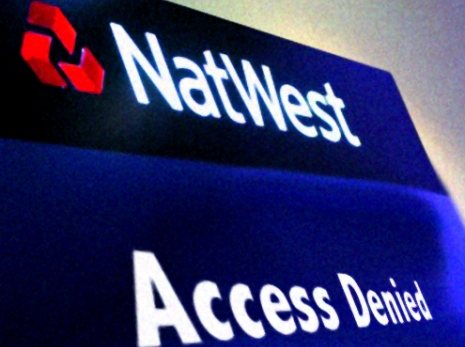
Хакери атакували користувачів британської компанії online-банкінгу NatWest за допомогою підроблених електронних листів нібито від імені керівництва компанії. Повідомлення від шахраїв попереджало про те, що адміністрація ресурсу виявила деякі неполадки в роботі системи і вжила заходів щодо їх усунення. Однак для забезпечення коректної роботи системи безпеки користувачеві пропонується змінити облікові дані для авторизації облікового запису.
Як зазначає Action Fraud, хакери розіслали електронні листи від імені глави RBS Стівен Хестер (Stephen Hester), в яких розмістили посилання нібито на виправлений сайт, який насправді виявився дуже реалістичною і точною копією справжнього ресурсу NatWest.
Якщо жертва вводить на запропонованій сторінці авторизації свої персональні дані, шахраї їх перехоплюють і отримують можливість авторизуватися в скомпрометованому обліковому записі і викрасти кошти з рахунку жертви.